冷钱包骗局全解析:如何识别与防范盗币陷阱
2026.09.17 06:39:32 5 0
随着加密货币市场的持续升温,越来越多的人开始关注资产安全。硬件冷钱包因其离线存储的特性,被公认为最安全的保管方式之一。然而,正因为其高安全性带来的心理安慰,不法分子也盯上了这块肥肉,精心设计了各种冷钱包套。很多用户以为买了设备就万事大吉,结果反而把私钥拱手让人。了解这些常见套路,是保护数字资产的第一步。
虚假设备与山寨货的陷阱
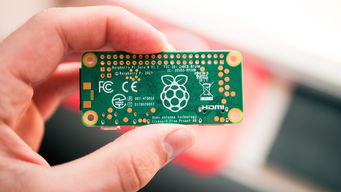
市面上最常见的冷钱包骗局,就是出售高仿或完全伪造的硬件设备。骗子通过电商平台或二手市场,以远低于官方价格的热度销售所谓的限量版或工厂流出设备。这些假钱包在外观上与正品几乎一模一样,甚至能正常开机显示界面。但一旦你将助记词输入其中,或者将资产转入该设备,资金就会被远程窃取。更隐蔽的是,部分山寨设备内置了恶意芯片,会在后台悄悄记录你的操作并同步给黑客。辨别真伪的唯一办法,永远是只从官网或授权经销商处购买,收到货后第一时间核对设备序列号与官网数据库是否一致。
钓鱼二维码与恶意恢复链接
除了硬件造假,软件层面的攻击同样猖獗。许多骗子会制作带有木马的二维码或短链接,伪装成官方客服、空投领取页面或升级通知。当你用冷钱包扫描这些二维码时,实际上是在授权一个恶意的智能合约,或者将设备连接到了一个经过篡改的电脑端管理软件。有些骗局还会利用助记词恢复功能,诱导你下载非官方的手机App。这些伪装的恢复工具会假装帮你找回旧资产,实则在新建钱包的瞬间截获你的私密信息。记住,任何要求扫描二维码转账、授权或输入助记词的操作,只要不是来自绝对可信的源头,一律视为高危行为。
助记词泄露的社会工程学套路
冷钱包的核心安全逻辑建立在私钥永不联网上,但最大的漏洞往往出在人身上。不少诈骗团伙会扮演项目方、交易所客服或技术专家,通过社交平台私信联系受害者。他们会以账户异常需要验证、领取高额奖励或协助迁移资产为由,一步步引导你出示助记词或私钥截图。更有甚者,会发送伪造的官方邮件或短信,制造紧急氛围,迫使你在慌乱中交出关键信息。助记词一旦脱离你的物理控制,等同于银行卡密码被人抄走。正规机构永远不会向你索要助记词,任何以此为名的沟通都是彻头彻尾的诈骗。
建立防御体系的实操建议
要彻底避开冷钱包套,必须养成严格的资产管理习惯。首先,购买渠道必须透明可查,拒绝一切私下交易和低价诱惑。其次,新设备到手后,不要立刻存入大额资产。建议先用极小金额进行完整流程测试,包括生成助记词、导入设备、转移小额资金再转出,确认每一步都符合预期后再正式使用。备份方面,务必采用传统的纸笔抄写方式,并分多处物理存放,避免将助记词数字化存储在云端、相册或笔记软件中。定期检查固件更新时,只认准官网发布的签名文件,切勿点击不明来源的升级包。最后,保持警惕心,面对任何涉及资产操作的请求,先暂停三分钟冷静核实,多问一句通常就能识破大半骗局。
结语
冷钱包本身并非绝对保险箱,它的安全性与用户的认知水平直接挂钩。诈骗分子的手段不断翻新,但核心目的始终是利用人性的贪婪与疏忽。掌握基础的风控知识,坚持官方渠道操作,严守助记词底线,才能让你的加密资产真正安如磐石。在数字金融时代,安全意识才是你最强大的护城河。
本文转载自互联网,如有侵权,联系删除